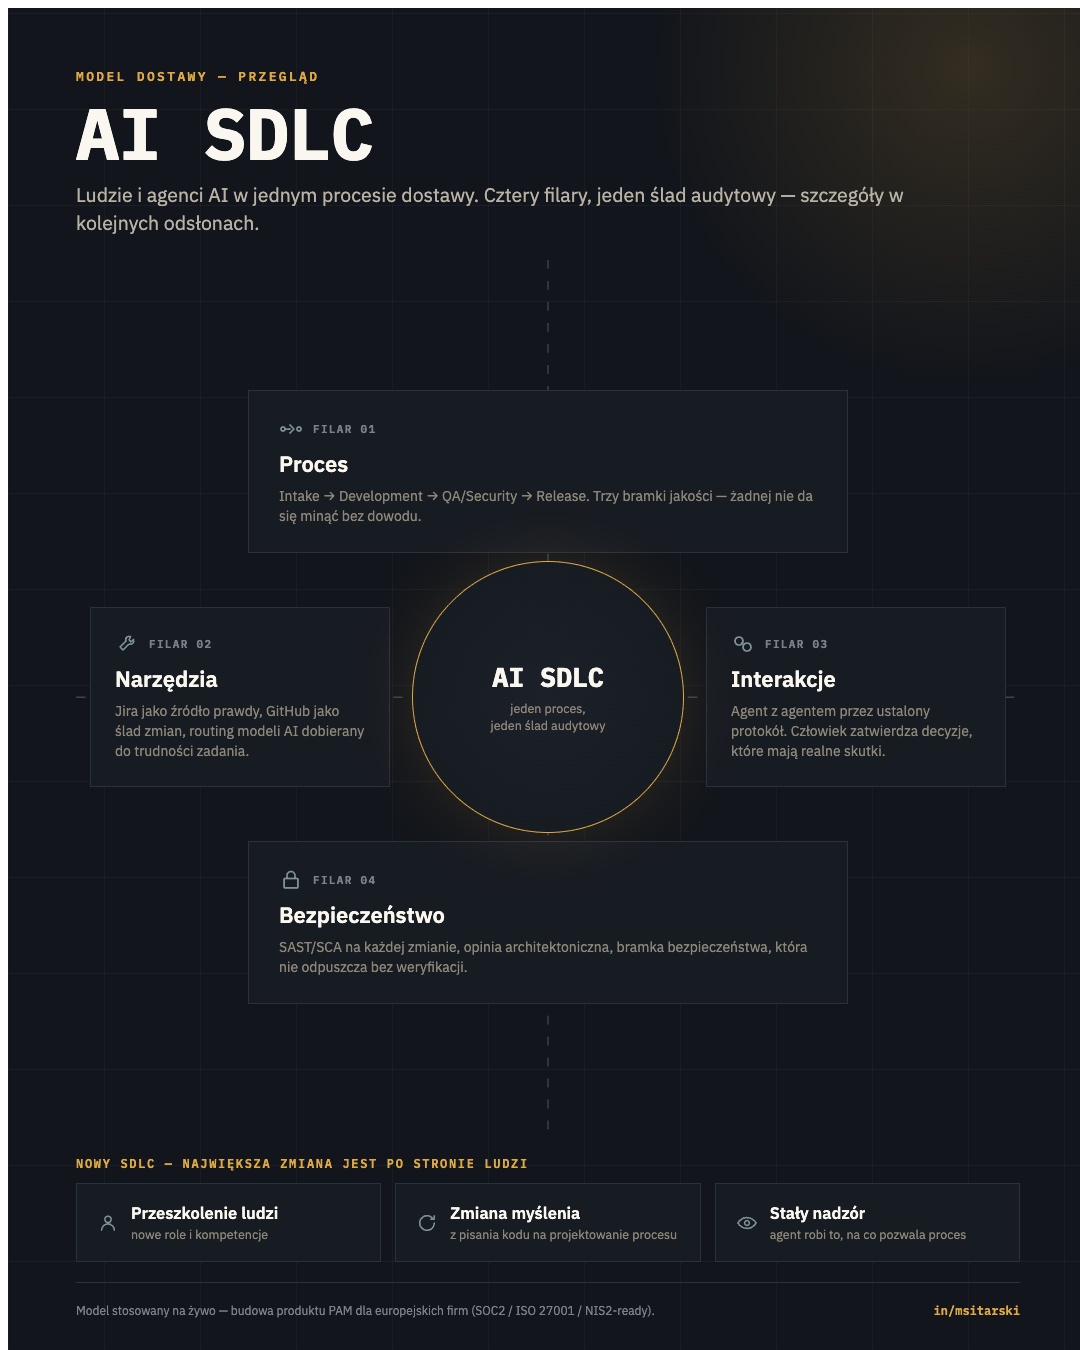
EUWarden buduje AI SDLC — proces dostarczania oprogramowania, w którym zespoły ludzi i agentów AI dostarczają autonomicznie, a każdy rezultat jest udowodniony, nie zadeklarowany. To już nie kod jest wąskim gardłem. Jest nim kontrola.
Zadanie jest ukończone, gdy mówią o tym commit, wyniki testów i logi — nigdy dlatego, że agent tak twierdzi.
Bramki developmentu, QA, bezpieczeństwa i wydania, których żaden agent nie może ominąć. Bez dowodów nie ma postępu.
Role i przekazania pracy jak w dobrze zarządzanej organizacji — egzekwowane przez maszyny, audytowane od początku do końca.
Siedmioczęściowa prezentacja pokazuje cały proces: architekturę ról, narzędzia, przebieg pojedynczego zadania, ścieżkę wdrożenia i zmierzone wyniki.
GitHub API, snapshot 26–27.08.2026 — metodologia i pełne wyniki na stronie wyników.
Firmę założył Michał Sitarski po 20 latach kierowania organizacjami dostarczającymi oprogramowanie — w szczycie do ~120 osób. Dziś większość tego zespołu to agenci AI.
Proces działa codziennie na prawdziwej pracy produktowej, m.in. nad VaultPAM — produktem bezpieczeństwa klasy PAM (privileged access management) dla europejskich firm, budowanym w standardach gotowych do audytu (SOC 2 / ISO 27001 / NIS2-ready). W bezpieczeństwie „pewnie działa" nie istnieje.
EUWarden pomaga też organizacjom wdrożyć AI SDLC: projektowanie procesu, przekwalifikowanie ludzi i nadzór, który utrzymuje autonomiczne dostarczanie pod kontrolą.
Oto model AI SDLC stojący za EUWarden na jednym obrazie: ludzie i agenci AI w zdefiniowanych rolach, narzędzia i procesy wokół nich oraz bramki jakości, przez które musi przejść każdy rezultat.
Michał dokumentuje tę pracę na bieżąco w serii na LinkedIn — model, każdy filar osobno i szczerze: co się psuje, a co działa, gdy agenci AI dostarczają oprogramowanie produkcyjne.
Seria ukazuje się po polsku.
Chcesz zobaczyć, jak kontrolowane autonomiczne dostarczanie wyglądałoby w Twojej organizacji?